


PHP2Shell: Warum kritische Schwachstellen adaptive Sicherheitstests erfordern
3 Min. Lesezeit – Wenn eine kritische Schwachstelle wie PHP2Shell auftritt, ist es genauso wichtig zu wissen, was zu testen ist, wo der Fokus liegen sollte und wie schnell man reagieren muss, wie der Test selbst.
Am 21. Oktober 2026 lösten zwei kritische Schwachstellen in PHP, einer der am weitesten verbreiteten Programmiersprachen für Websites und Webanwendungen, weltweit dringende Sicherheitswarnungen und Notfall-Patch-Massnahmen aus.
Die unter dem Namen PHP2Shell bekannten Schwachstellen (CVE-2026-109618 und CVE-2026-109619) könnten es nicht authentifizierten Angreifern ermöglichen, bösartigen Code remote auf betroffenen Servern auszuführen, was potenziell sensible Informationen preisgibt oder ganze Systeme gefährdet. Da PHP einen Grossteil des Webs antreibt, einschliesslich Anwendungen, die auf WordPress, Drupal, Joomla und anderen populären Plattformen basieren, erstrecken sich die potenziellen Auswirkungen auf Branchen und Unternehmen jeder Grösse.
Doch PHP2Shell verdeutlicht auch eine umfassendere sicherheitstechnische Herausforderung.
Wie schnell kann Ihr Unternehmen feststellen, ob es betroffen ist, seine Testprioritäten anpassen und seine Abwehrmassnahmen validieren, wenn über Nacht eine neue Bedrohung auftaucht? Diese Frage geht über das reine Schwachstellenmanagement hinaus. Sie trifft den Kern der Tatsache, dass herkömmliche Sicherheitstests oft auf vordefinierten Zeitplänen basieren, die zwar wertvolle Erkenntnisse liefern, die gestrige Offenlegung jedoch beweist, dass unsere Bedrohungslandschaft keinem solchen Zeitplan folgt.
Die PHP2Shell-Herausforderung
Die Schwachstellen liegen in PHP selbst und nicht in einer bestimmten Website oder Anwendung. Das bedeutet, dass Unternehmen über einzelne Anwendungen hinausblicken müssen, um zu verstehen, welche zugrunde liegenden Technologien, Server und Dienste betroffen sein könnten. Für Ihr Sicherheitsteam stellen sich unmittelbar folgende Fragen:
- Welche unserer Systeme verwenden die betroffenen PHP-Versionen?
- Welche dieser Systeme sind aus dem Internet erreichbar?
- Sind unsere bestehenden Sicherheitskontrollen ausreichend, um das Risiko zu mindern?
- Wo sollten unsere Tests und Behebungsmassnahmen neu priorisiert werden?
- Wie können wir validieren, dass die erforderlichen Schutzmassnahmen funktionieren?
Die Beantwortung dieser Fragen erfordert mehr als nur Ihr Schwachstellen-Scan-Tool. Sie erfordert ein tiefgreifendes Verständnis der Umgebung Ihres Unternehmens, der neu aufgetretenen Bedrohung selbst und der richtigen Testkapazitäten, um diese zu untersuchen.
Von der Schwachstellenoffenlegung zur nahtlosen Sicherheitsabdeckung
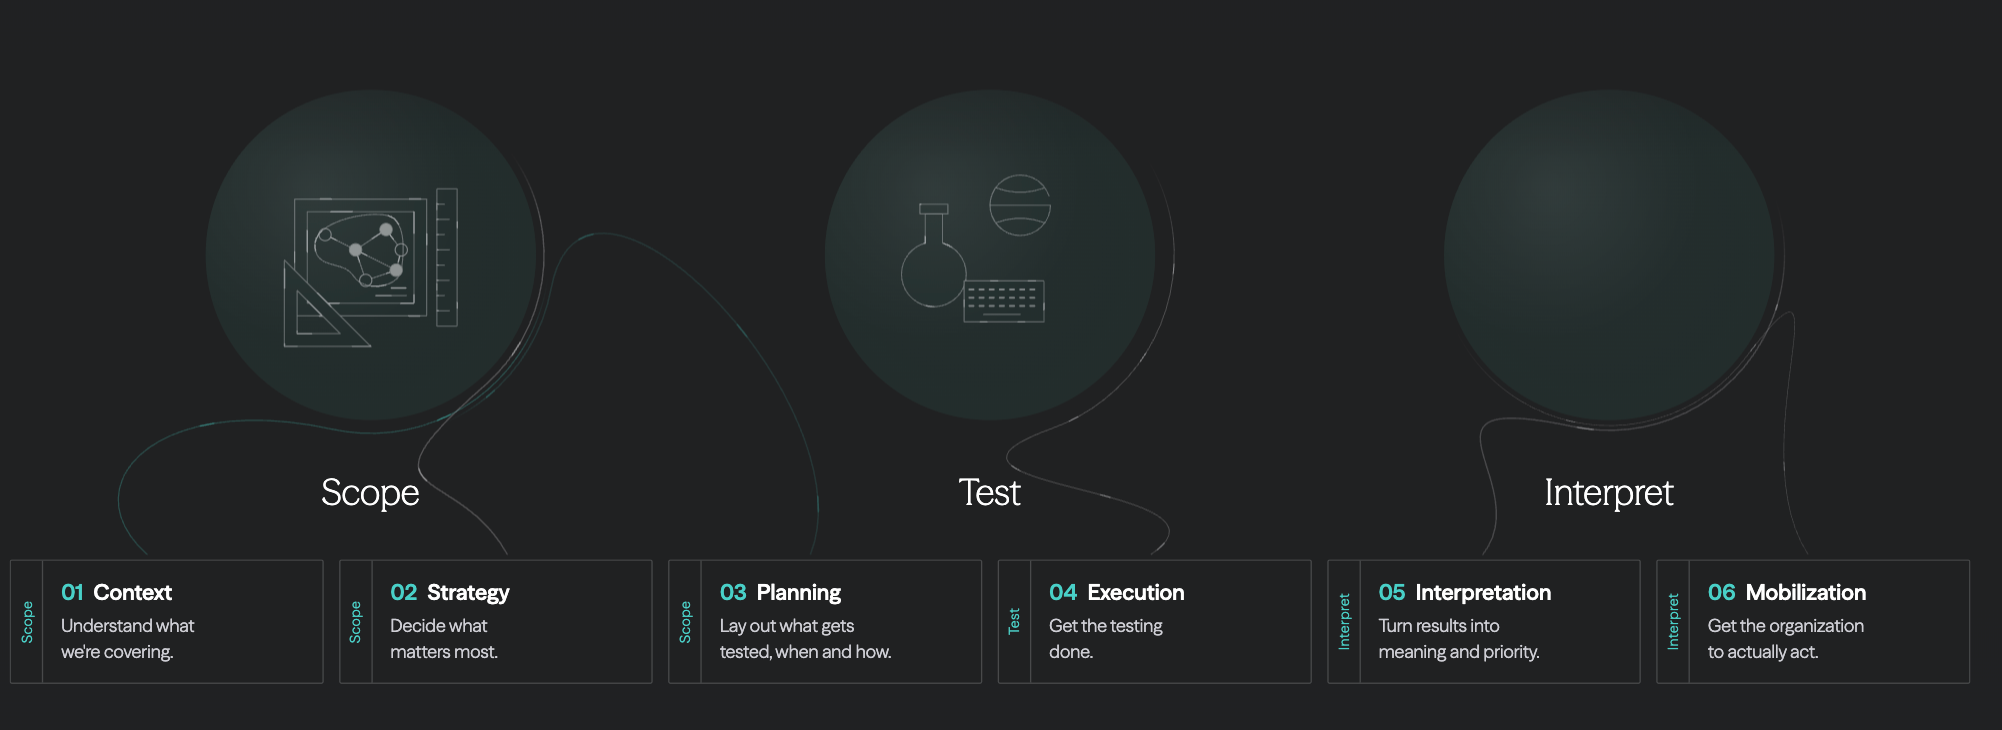
Bei SignalFisher arbeiten wir als lebendiges, adaptives Programm und nicht als Ansammlung isolierter Testwerkzeuge. Wenn sich die Bedrohungslage wesentlich ändert, ist unser Testprogramm intelligent genug, um in Echtzeit zu reagieren. PHP2Shell ist ein praktisches Beispiel dafür, wie dieser Ansatz mit unserem Cyber Resilience Shield funktioniert:
1. Den Kontext verstehen
Als Reaktion auf die Offenlegung aktualisiert SignalFisher die Technologieanreicherung in den Kundenumgebungen, um potenziell betroffene Assets zu identifizieren und weitere Untersuchungen zu priorisieren. Das blosse Vorhandensein von PHP bestätigt noch keine Schwachstelle, da die tatsächliche Gefährdung von Versionen, Konfigurationen und bestehenden Schutzmassnahmen abhängt.
2. Teststrategie und -plan anpassen
Sobald potenziell betroffene Assets identifiziert sind, bewertet unser Programm die verfügbaren Erkennungsmethoden und bestimmt, ob automatisierte Tests, spezialisierte Sicherheitsforscher oder eine Kombination aus beidem am besten geeignet ist, um die Gefährdung zu validieren.
3. Die richtigen Testkapazitäten aktivieren
Wenn automatisierte Erkennung nicht ausreicht, aktiviert der Cyber Resilience Shield erfahrene ethische Hacker, um potenziell betroffene Systeme zu untersuchen und die tatsächliche Gefährdung zu validieren, wobei die Tests an neue Erkenntnisse angepasst werden.
4. Ergebnisse in umsetzbare Entscheidungen verwandeln
Unsere intelligente Sicherheitstestlösung übersetzt Ergebnisse in umsetzbare Erkenntnisse, unterscheidet zwischen potenzieller Gefährdung und bestätigten Schwachstellen und priorisiert Massnahmen dort, wo sie die grösste Wirkung erzielen. Unsere Kunden erhalten Klarheit über Risiken, Prioritäten und Bereiche, die sofortiges Handeln erfordern.
Von reaktiven Tests zu sicherem Abdeckungsgrad
Intelligente, adaptive Tests bestimmen, was als Nächstes getestet werden muss, wann und warum. Die PHP2Shell-Offenlegung zeigt, warum die reine Häufigkeit nicht ausreicht. Da sich Bedrohungen weiterentwickeln, benötigt Ihr Unternehmen Sicherheitstests, die sich kontinuierlich an neue Risiken anpassen, aus Ihren Umgebungsanforderungen lernen und sich verändern sowie auf Basis aktueller Prioritäten und Ihrer Risikotoleranz aktualisiert werden.
Bei SignalFisher kombinieren wir Technologie, menschliche Expertise und Geschäftskontext, um Folgendes zu liefern: Sicherheit durch Abdeckung. Das Wissen, dass sich Ihre Sicherheitstests auf das Wesentliche konzentrieren, selbst wenn sich die Bedrohungslandschaft verändert. Hält Ihr Sicherheitstestprogramm Schritt? Kontaktieren Sie unser Team, um zu erfahren, wie intelligente Sicherheitstests Ihre Abdeckung stärken können.
Erfahren Sie mehr über den Cyber Resilience Shield

ÜBER DEN AUTOR
CTO und Co-Founder, SignalFisher
Hyperskalierendes intelligentes, anpassungsfähiges Security-Testing.