


Jemand hat eine Schwachstelle in Ihren Systemen entdeckt. Was geschieht nun?
6 Min. Lesezeit – Warum Schwachstellenoffenlegung mehr erfordert als nur eine veröffentlichte Richtlinie, was NIS2 und der Cyber Resilience Act für Ihre Meldeprozesse bedeuten und wie Sie externe Funde behandeln, ohne Ihr Sicherheitsteam zusätzlich zu belasten.
Ein Sicherheitsforscher entdeckt eine Schwachstelle in einer Ihrer Anwendungen. Er möchte diese verantwortungsbewusst melden. Doch wohin soll er sie senden? Wer nimmt den Bericht entgegen? Und wie schnell kann Ihr Team feststellen, ob es sich um ein echtes Sicherheitsrisiko handelt?
Diese Fragen werden immer wichtiger, da Unternehmen mit wachsenden Erwartungen an den Umgang mit Schwachstellen, deren Offenlegung und die regulatorische Rechenschaftspflicht konfrontiert sind.
Eine veröffentlichte Policy ist nur der Anfang
Klären wir zunächst zwei Begriffe, die oft synonym verwendet werden, aber unterschiedliche Zwecke erfüllen: eine Richtlinie zur Schwachstellenoffenlegung (Vulnerability Disclosure Policy) und ein Programm zur Schwachstellenoffenlegung (Vulnerability Disclosure Program).
Eine Vulnerability Disclosure Policy (VD-Policy) legt die Regeln für eine verantwortungsbewusste Meldung fest. Sie definiert, welche Systeme in den Geltungsbereich fallen, wie Forscher ihre Ergebnisse einreichen können und was sie von Ihrem Unternehmen erwarten können.
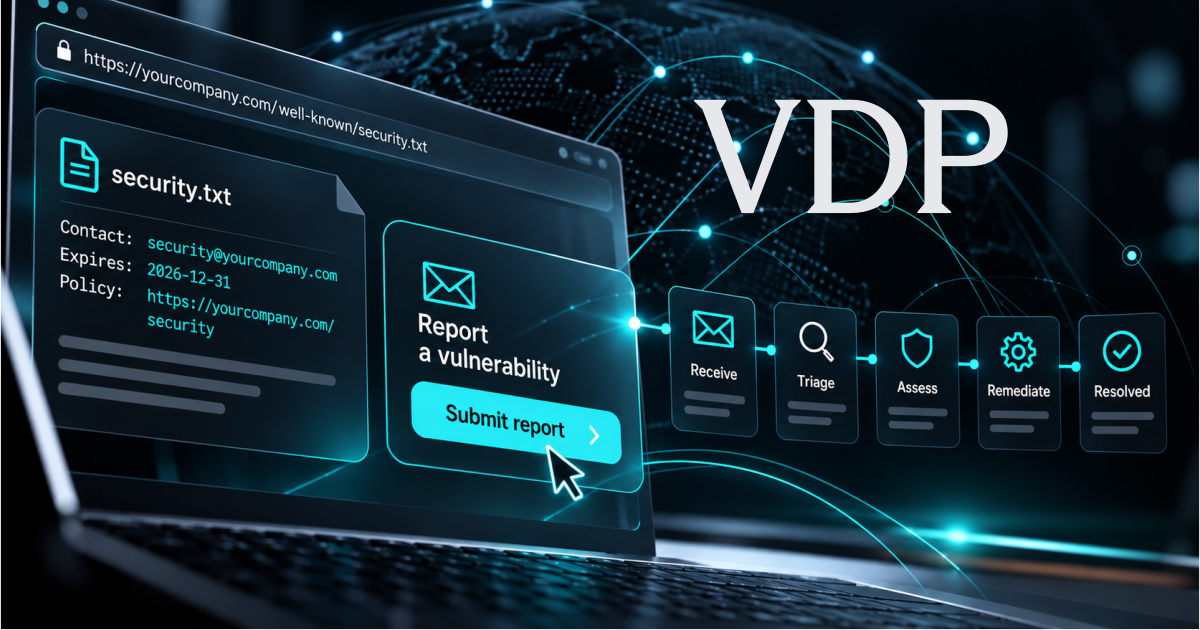
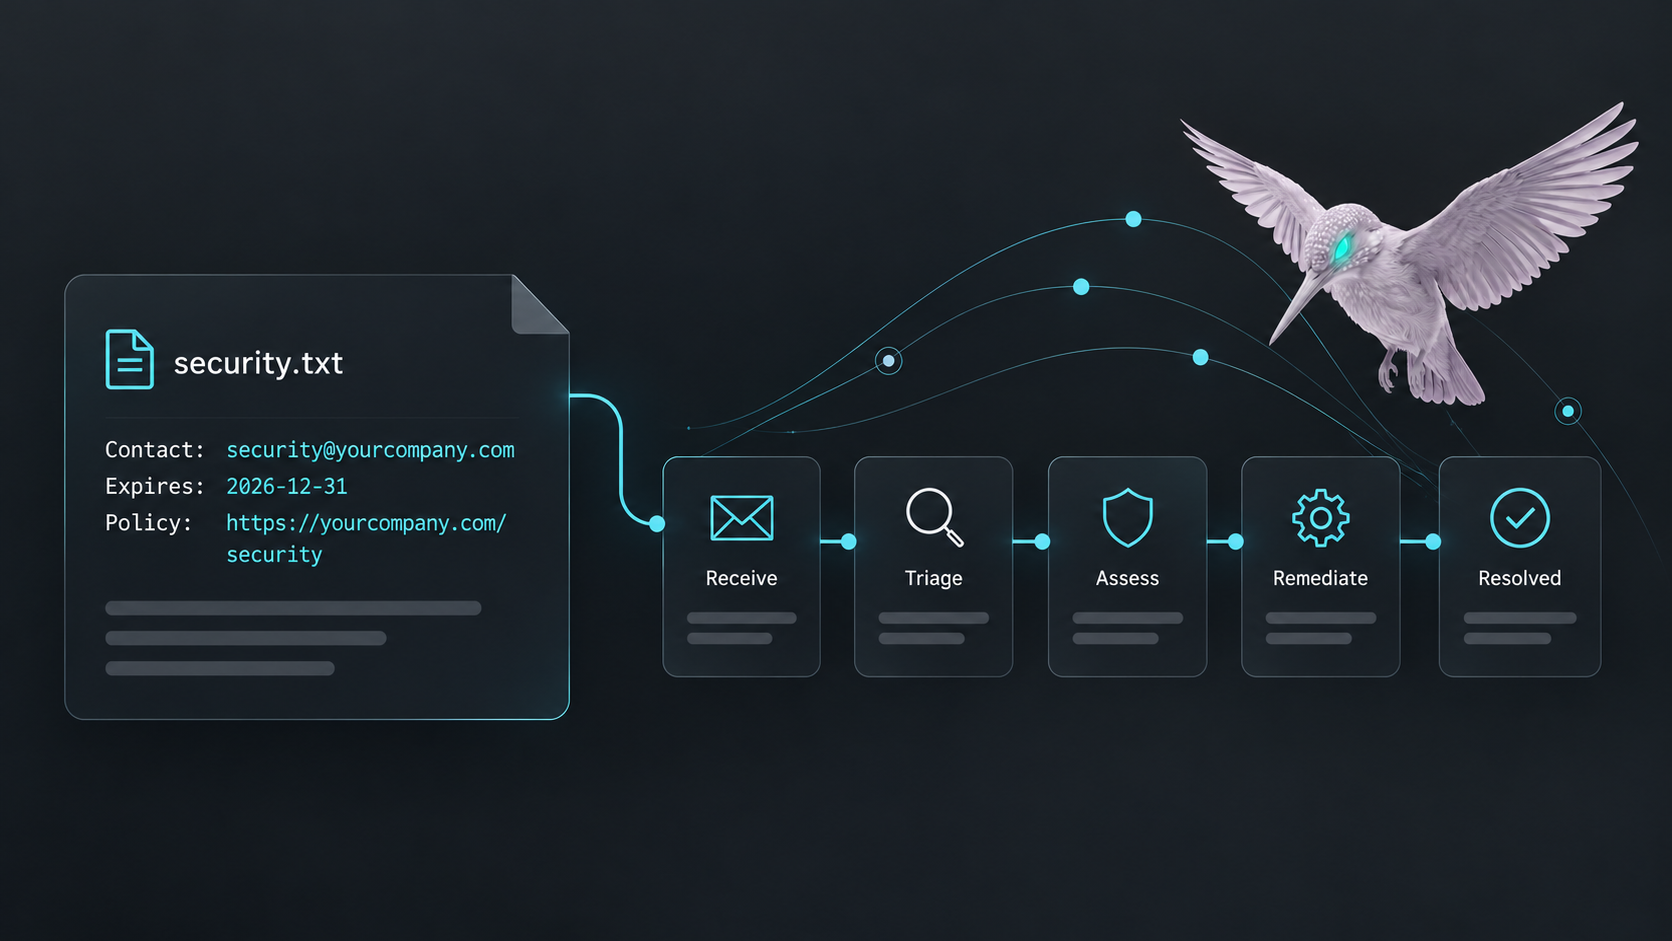
Forscher können Ihren Meldeweg über eine security.txt-Datei finden, die in einem standardisierten Format gemäss RFC 9116 definiert ist. Üblicherweise wird diese auf Ihrer Website unter /.well-known/security.txt veröffentlicht. Die Datei muss gültige Kontakt- und Ablaufdaten enthalten, da eine abgelaufene Datei oder eine veraltete Kontaktadresse Forscher daran hindern kann, die richtigen Ansprechpartner zu erreichen, was den Zweck eines Meldewegs von vornherein untergräbt.
Ihren Meldeweg auffindbar zu machen, ist nur der erste Schritt.
Ein Vulnerability Disclosure Program (VD-Programm oder kurz VDP) setzt Ihre Policy in die Praxis um und stellt sicher, dass eingehende Berichte von der Einreichung über die Annahme und Priorisierung bis hin zur Behebung ordnungsgemäss verwaltet werden. Wenn ein externer Bericht eingeht, muss jemand:
- den Bericht über einen klar definierten Meldeweg empfangen und bestätigen
- das Ergebnis sichten und validieren, um festzustellen, ob die Schwachstelle tatsächlich besteht
- das Risiko bewerten und priorisieren, basierend auf Schweregrad, Ausnutzbarkeit und geschäftlichem Kontext
- die Behebung koordinieren mit den zuständigen technischen Teams
- das Ergebnis dokumentieren und kommunizieren, einschliesslich Updates für den Sicherheitsforscher
Ohne diese Prozesse kann selbst eine gut formulierte Richtlinie dazu führen, dass wichtige Erkenntnisse unbeantwortet bleiben und Ihr Unternehmen potenziell regulatorischen Verstössen ausgesetzt ist.
Warum NIS2 und CRA wichtig sind
Ihr Unternehmen könnte beispielsweise unter den Anwendungsbereich der NIS2-Richtlinie fallen, wenn es in bestimmten kritischen oder wichtigen Sektoren in der Europäischen Union (EU) tätig ist, oder unter den Cyber Resilience Act (CRA), wenn es Produkte mit digitalen Elementen herstellt oder auf dem EU-Markt bereitstellt.
NIS2 – Artikel 21
Unternehmen im Anwendungsbereich müssen angemessene Massnahmen zum Risikomanagement im Bereich Cybersicherheit umsetzen, einschliesslich des Umgangs mit Schwachstellen und deren Offenlegung.
Cyber Resilience Act (CRA)
Für Hersteller betroffener digitaler Produkte schreibt der CRA Richtlinien zur koordinierten Schwachstellenoffenlegung sowie Kontaktstellen für Meldungen vor. Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle traten am 11. September 2026 in Kraft, weitergehende Anforderungen folgen am 11. Dezember 2027.
Wichtig ist: Der Eingang eines Schwachstellenberichts von einem externen Forscher löst nicht automatisch eine regulatorische Meldepflicht aus. Die Frage ist nicht nur, ob Ihr Unternehmen eine veröffentlichte Policy hat, sondern ob Ihre Prozesse in der Lage sind, relevante Erkenntnisse bei deren Eingang zu identifizieren, zu bewerten und zu eskalieren.
Wer kümmert sich um Ihre Schwachstellenberichte?
Externe Berichte gehen zu unvorhersehbaren Zeiten ein und weisen unterschiedliche Detailgrade und technische Genauigkeit auf. Einige identifizieren echte Schwachstellen. Andere sind Duplikate, Ergebnisse automatisierter Scanner oder Erkenntnisse, die kein nennenswertes Risiko darstellen. Jeder Bericht erfordert dennoch Aufmerksamkeit.
Wenn Ihr Team bereits mit Sicherheitsoperationen, Priorisierungen bei der Fehlerbehebung und Compliance-Anforderungen ausgelastet ist, kann die Aufrechterhaltung eines reaktionsfähigen Offenlegungsprogramms zu einer weiteren operativen Belastung werden.
Haben Sie das absolute Minimum abgedeckt?
Erstellen Sie in zehn Minuten und ohne Kosten eine security.txt mit dem kostenlosen Generator auf securitytxt.org. Veröffentlichen Sie diese unter /.well-known/security.txt auf Ihrer Website. Herzlichen Glückwunsch, Ihr Meldeweg ist nun auffindbar.
Die Veröffentlichung einer security.txt ist schnell (sehen Sie sich hier unsere an). Ein effektives VD-Programm, das auf ISO/IEC 29147 und ISO/IEC 30111 ausgerichtet ist, erfordert jedoch mehr:
- Umfang: Welche Domains, Anwendungen und Produkte sind abgedeckt und was ist ausgeschlossen?
- Richtlinie: Umfang, Meldeweg, Reaktionszeiten, Safe Harbor, öffentlich verlinkt über die security.txt
- Ein Posteingang mit Verantwortlichem: zum Beispiel security@, mit einer benannten Person und einer Vertretung, auch während der Urlaubszeit
- Ein Bearbeitungsprozess: Bestätigung, Reproduktion, Schweregradbewertung (z. B. CVSS), Behebung, Feedback an den Melder
- Meldepflichten: Wwer entscheidet, ob eine Schwachstelle aktiv ausgenutzt wird, und wer meldet innerhalb von 24 Stunden?
- Wartung: das Ablaufdatum der security.txt in Ihrem Kalender, eine jährliche Überprüfung der Richtlinien
Der Managed-Services-Ansatz für die Offenlegung von Schwachstellen
SignalFisher unterstützt Unternehmen beim Aufbau und Betrieb ihrer VDPs, ohne den internen Sicherheitsbetrieb unnötig zu belasten oder zu verkomplizieren. Unser Managed-Service-Ansatz umfasst:
- Dedizierter Meldeweg: Ein klarer Weg für externe Forscher, um Ergebnisse einzureichen
- Expertengeführte Triage: Berichte werden vor der Eskalation geprüft, validiert und bewertet
- Koordinierte Kommunikation: Forscher erhalten angemessene Bestätigungen und Updates
- Umsetzbare Ergebnisse: Ihr Team erhält validierte Schwachstellen mit dem nötigen Kontext, um die Behebung zu priorisieren
- Dokumentierte Berichterstattung: Eine strukturierte Aufzeichnung der Ergebnisse und deren Bearbeitung zur Unterstützung der internen Aufsicht und geltender Compliance-Anforderungen
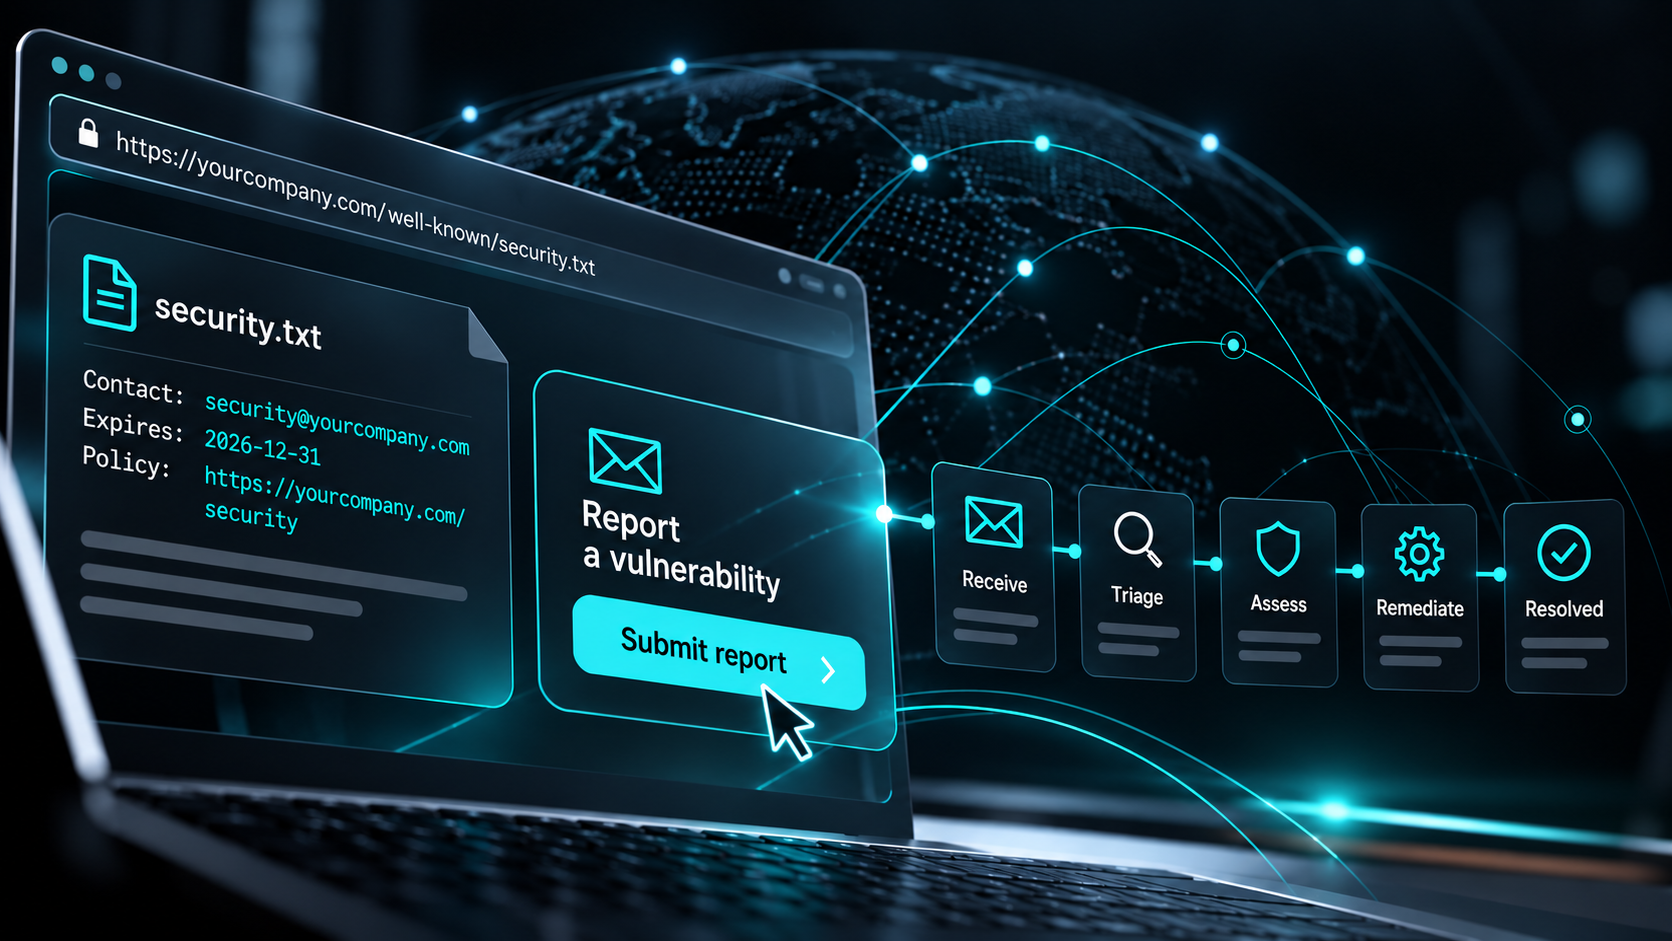
Der Einstieg ist kostenlos. SignalFisher bietet ein vollständig verwaltetes VD-Programm für eine begrenzte Anzahl von Jahresberichten ohne Kosten an, wobei erweiterte Managed Services verfügbar sind. Ihr Sicherheitsteam kann sich auf die Behebung der kritischen Schwachstellen konzentrieren, während wir den Meldeprozess übernehmen.
Schwachstellenmeldungen warten. Angreifer nicht.
Denken Sie daran: Eine VD-Policy bietet externen Forschern zwar einen strukturierten Kanal, um entdeckte Schwachstellen zu melden, garantiert jedoch nicht, dass aktiv nach Schwachstellen in Ihrer Umgebung gesucht wird.
Hier kommt proaktives, adaptives Sicherheitstesting ins Spiel. Durch die Kombination einer strukturierten Schwachstellenoffenlegung mit intelligenten, kontextbezogenen Testaktivitäten können Unternehmen über das blosse Abhaken von Compliance-Anforderungen und das Warten auf externe Berichte hinausgehen und ein koordiniertes Verständnis ihrer Gefährdungslage entwickeln.
Vertrauen in Ihre Sicherheit entsteht nicht allein durch einen Meldekanal. Es entsteht durch die Gewissheit, dass Schwachstellen entdeckt, verstanden und letztendlich behoben werden.
Wie sehr vertrauen Sie Ihrem aktuellen Prozess?
Wenn morgen jemand eine kritische Schwachstelle in Ihrem Unternehmen melden würde, wüsste Ihr Team genau, was als Nächstes zu tun ist? SignalFisher hilft Ihnen beim Aufbau eines klaren, verwalteten VDP, das Ihre Sicherheitsabläufe unterstützt und geltende regulatorische Anforderungen erfüllt.
Sprechen Sie mit einem Experten
ÜBER DEN AUTOR
Head of Sales, SignalFisher
Vom Sicherheitsvertrauen zum Wettbewerbsvorteil.
Dieser Artikel dient nur zu Informationszwecken und stellt keine Rechtsberatung dar. Die Anwendbarkeit von NIS2, DORA, dem CRA und anderen Vorschriften hängt von den Aktivitäten, Produkten und dem Standort Ihres Unternehmens ab. Wichtiger Hinweis: Die tatsächliche Durchsetzung von NIS2 hängt davon ab, wann der jeweilige EU-Mitgliedstaat NIS2 in nationales Recht umgesetzt hat. Nicht alle Länder haben die Frist vom Oktober 2024 eingehalten.
Quellen